护网杯 2018 - Web - easy_tornado
AI-摘要
Microsoft Xiaoice's GPT
AI初始化中...
介绍自己 🙈
生成本文简介 👋
推荐相关文章 📖
前往主页 🏠
前往爱发电购买
护网杯 2018 - Web - easy_tornado
28.7结论先行:
/error?msg=会把参数当 Tornado 模板渲染,用{{handler.settings}}读出全局配置里的cookie_secret;再按/hints.txt给出的md5(cookie_secret + md5(filename))算法伪造filehash,即可绕过/file校验读取/fllllllllllllag。
题目信息
| 项 | 内容 |
|---|---|
| 比赛 | 护网杯 2018 |
| 方向 | Web |
| 难度 | Easy |
| 环境 | 授权靶场(已脱敏) |
信息收集
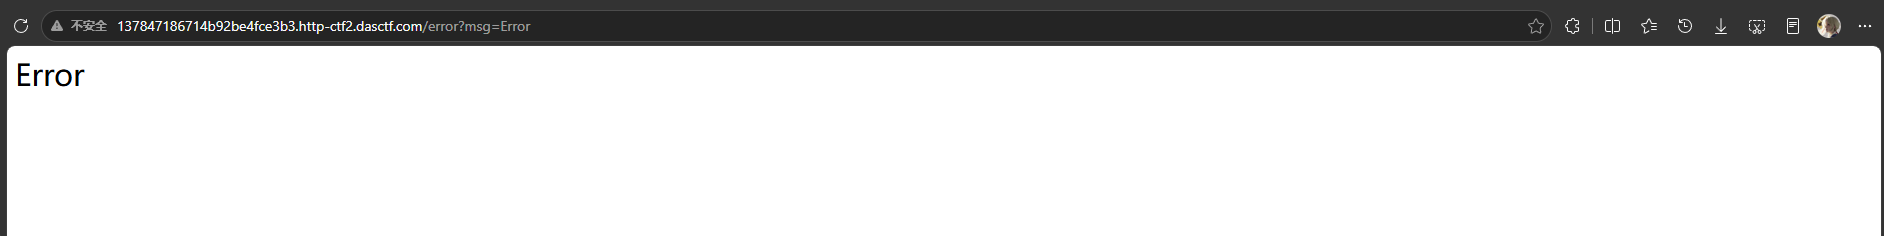
更改文件名后页面跳到 Error 界面。Tornado 存在全局的 settings 属性,通过模板可以读取应用配置:
读取 hints.txt 后得到 filehash 算法:
1 | md5(cookie_secret + md5(filename)) |
同时题目告知 flag 位于 /fllllllllllllag。/welcome.txt 提示 render,指向模板渲染点。
漏洞分析
- SSTI:
/error?msg=的msg参数被当作模板字符串渲染,可注入 Tornado 模板表达式。 - 配置泄漏:
{{handler.settings}}能读出handler.settings字典,其中包含cookie_secret。 - 签名伪造:
/file读取文件需正确filehash,算法已知且密钥已泄漏,故可离线计算任意文件的合法filehash。
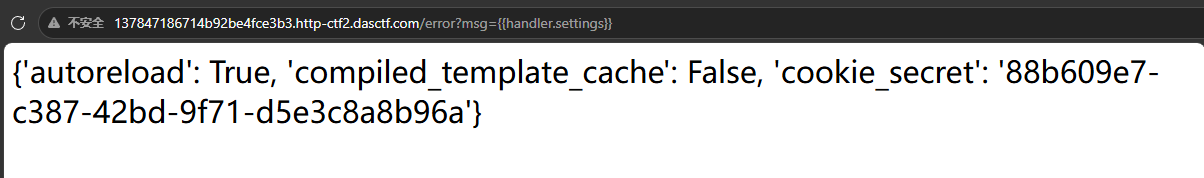
读取 handler.settings 的 payload:
1 | {{handler.settings}} |
利用过程
- 确认模板执行:
/error?msg={{1}}回显1;{{2*2}}、{{1+1}}返回ORZ(运算符*、+、_被过滤)。 - 泄漏密钥:
/error?msg={{handler.settings}},拿到cookie_secret(UUID 形式,已脱敏)。 - 计算目标文件 filehash:按
md5(cookie_secret + md5(filename))。 - 读 flag:带
filename与算出的filehash请求/file。
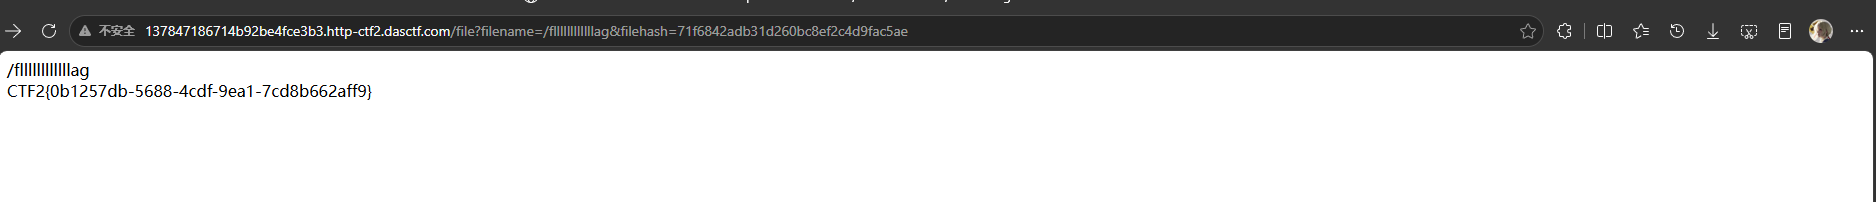
完整 EXP
1 | import hashlib |
读 flag 的请求(文件名与计算所得 filehash):
1 | GET /file?filename=/fllllllllllllag&filehash=<计算所得> |
注意内层是
md5(filename)的十六进制串hexdigest(),与cookie_secret拼接后再取一次 md5,不是原始字节。
Flag
1 | flag{xxxx} |
已脱敏。真实 flag 由
/fllllllllllllag读出,按上方 EXP 复现即可取得。
踩坑与总结
- 运算符被过滤:
*、+、_会返回ORZ,但{{handler.settings}}不含这些符号,可直接读配置。 - 先确认执行再读配置:先用
{{1}}确认模板确实执行,避免盲目构造。 - filehash 是二次 md5:
cookie_secret拼的是「文件名 md5 的十六进制串」,注意用hexdigest()而非digest()原始字节。 settings是全局属性:Tornado 的handler.settings暴露应用配置,是 SSTI 里常见的信息泄漏点。
喜欢这篇文章的人也看了
评论
匿名评论隐私政策
✅ 你无需删除空行,直接评论以获取最佳展示效果
